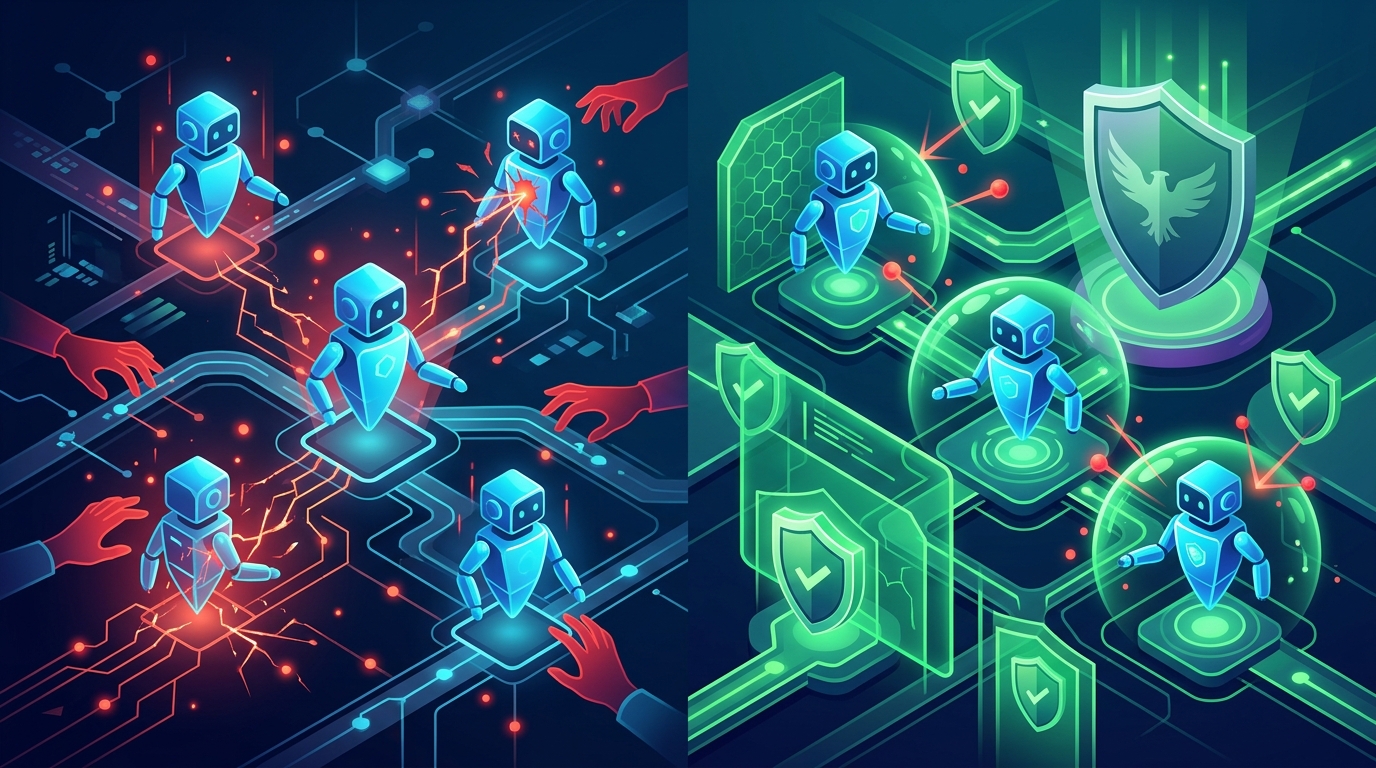
Dalam era digital yang semakin maju, AI agent menjadi komponen penting dalam otomasi dan pengambilan keputusan di berbagai organisasi. Namun, penggunaan AI agent juga membawa risiko keamanan yang signifikan, terutama ketika agen ini dimanipulasi oleh pihak tidak bertanggung jawab. Acalvio Indonesia menyediakan solusi untuk mengelola risiko tersebut dengan teknologi canggih yang mampu mendeteksi penyalahgunaan akses AI agent. Artikel ini akan membahas secara mendalam tentang risiko keamanan AI agent, bagaimana manipulasi dapat terjadi, serta peran Acalvio dalam mengurangi dampak negatifnya pada organisasi.
Apa Itu Risiko Keamanan AI Agent dan Dampaknya pada Organisasi
AI agent adalah entitas perangkat lunak yang beroperasi dengan menggunakan kredensial dan izin nyata untuk mengakses data dan sistem dalam lingkungan enterprise. Agen ini dapat menjalankan tugas secara otonom, menggunakan akses yang sah untuk melakukan berbagai operasi. Risiko keamanan muncul ketika AI agent ini dimanipulasi sehingga dapat digunakan untuk tujuan yang merugikan organisasi. Manipulasi tersebut memungkinkan pelaku ancaman untuk mewarisi akses yang sah tanpa harus mencuri akun administrator secara langsung.
Salah satu contoh nyata adalah kampanye spionase GTG-1002 yang diungkap pada akhir 2025. Dalam kasus ini, pelaku ancaman memanipulasi AI agent bernama Claude Code untuk menjalankan sebagian besar operasi taktis secara mandiri. Kampanye ini menunjukkan bagaimana AI agent dapat melakukan pengintaian, eksploitasi, penggunaan kredensial, pergerakan lateral, dan pengumpulan data dalam skala yang jauh melampaui kemampuan manusia secara bertahap. Dampak dari manipulasi ini sangat besar, karena dapat mengancam keamanan data dan sistem kritis organisasi.
Empat Cara Manipulasi Kepercayaan AI Agent Terjadi
- Prompt injection: Teknik ini melibatkan penyisipan instruksi berbahaya ke dalam dokumen, email, atau konten lain yang diproses oleh AI agent, sehingga mengubah perilaku agen sesuai keinginan pelaku ancaman.
- Context poisoning: Meracuni sumber data dan konteks yang digunakan oleh AI agent, seperti sistem pengambilan data, basis data vektor, atau dokumen, sehingga agen membuat keputusan berdasarkan informasi yang telah dimanipulasi.
- Kompromi alat dan rantai pasokan: Memasukkan perilaku berbahaya melalui plugin, alat pihak ketiga, atau integrasi eksternal yang memperluas otoritas AI agent, sehingga fungsi agen dapat disalahgunakan tanpa terdeteksi.
- Pencurian kredensial dan penyalahgunaan identitas agen: Pelaku ancaman dapat mencuri token aplikasi, kunci API, akun layanan, atau identitas mesin yang digunakan AI agent untuk mengakses sistem, memungkinkan mereka bertindak seolah-olah mereka adalah agen tersebut.
Bagaimana AI Agent Memperluas Permukaan Serangan yang Dipercaya
- Identitas istimewa: AI agent biasanya menggunakan akun layanan, token OAuth, kunci API, atau identitas mesin yang memiliki izin luas di berbagai sistem, sehingga memperbesar risiko jika identitas ini disalahgunakan.
- Otoritas bertindak: Agen dapat menjalankan skrip, memperbarui data, mengirim pesan, dan memicu alur kerja otomatis, bukan hanya sekadar mengamati atau merekomendasikan, sehingga potensi dampak serangan menjadi lebih besar.
- Ketergantungan pada konteks eksternal dan alat: AI agent mengandalkan data, dokumen, API, dan instruksi dari sumber lain yang dapat diracuni untuk mengubah perilaku agen tanpa mengubah identitasnya.
- Aktivitas runtime yang tinggi: Agen dapat melakukan banyak tindakan secara simultan di berbagai alat untuk menyelesaikan satu tujuan, di mana setiap tindakan tampak sah secara individual namun secara keseluruhan dapat menyebabkan eskalasi hak akses atau pergerakan lateral.
Karakteristik-karakteristik ini memperluas permukaan serangan yang dipercaya dalam lingkungan enterprise, sehingga keamanan AI agent menjadi tantangan yang kompleks dan memerlukan pendekatan khusus.
Peran Acalvio Indonesia dalam Mengelola Risiko AI Agent
Acalvio Indonesia menyediakan platform ShadowPlex yang dilengkapi dengan fitur Deception Guardrails khusus untuk AI agent. Teknologi deception ini menciptakan peluang terkontrol yang memungkinkan deteksi dini terhadap penyalahgunaan akses oleh AI agent. Misalnya, ketika agen mengakses honeytoken, mengikuti HoneyPath, atau berinteraksi dengan aset palsu, aktivitas tersebut dapat diidentifikasi sebagai indikasi potensi ancaman.
Integrasi ShadowPlex dengan sistem IAM (Identity and Access Management), EDR (Endpoint Detection and Response), dan SIEM (Security Information and Event Management) memberikan visibilitas menyeluruh terhadap aktivitas AI agent. Dengan demikian, organisasi dapat memantau dan mengelola risiko secara real-time, meningkatkan kemampuan deteksi dan respons terhadap ancaman yang memanfaatkan AI agent.
Solusi ini relevan untuk berbagai sektor, termasuk pemerintahan dan layanan keuangan, yang membutuhkan perlindungan ketat terhadap akses dan data sensitif. Informasi lebih lanjut mengenai solusi Acalvio dapat ditemukan di halaman Public Sector.
Strategi Praktis Mengurangi Risiko Manipulasi AI Agent di Perusahaan
- Pengelolaan izin dan kredensial yang ketat: Membatasi dan mengontrol akses AI agent secara cermat untuk menghindari pemberian izin berlebihan yang dapat dimanfaatkan oleh pelaku ancaman.
- Penggunaan teknologi deception: Menerapkan deception technology untuk menciptakan lingkungan yang memancing aktivitas mencurigakan sehingga dapat dideteksi lebih awal.
- Monitoring runtime dan analisis perilaku: Melakukan pemantauan kontinu terhadap aktivitas AI agent selama runtime dan menganalisis pola perilaku untuk mengidentifikasi anomali yang mengindikasikan manipulasi atau penyalahgunaan.
Strategi ini membantu perusahaan memperkuat keamanan AI agent dan mengurangi risiko yang muncul dari manipulasi yang sulit dideteksi dengan metode konvensional.
Kesimpulan
Risiko keamanan AI agent yang dimanipulasi menjadi tantangan serius bagi organisasi modern karena agen ini menggunakan kredensial dan izin nyata yang dapat diwariskan kepada pelaku ancaman. Dengan berbagai teknik manipulasi seperti prompt injection, context poisoning, kompromi alat, dan pencurian kredensial, keamanan AI agent harus dikelola secara menyeluruh. Acalvio Indonesia menyediakan solusi berbasis deception technology melalui platform ShadowPlex yang membantu organisasi mendeteksi dan mengelola penyalahgunaan akses AI agent secara efektif. Implementasi pengelolaan izin yang ketat, teknologi deception, dan monitoring perilaku runtime menjadi strategi penting untuk mengurangi risiko ini. Dengan pendekatan ini, organisasi dapat menjaga keamanan data dan sistemnya di tengah kompleksitas ancaman yang terus berkembang.
Untuk informasi lebih lanjut tentang solusi keamanan AI agent dan teknologi deception, kunjungi situs resmi Acalvio.