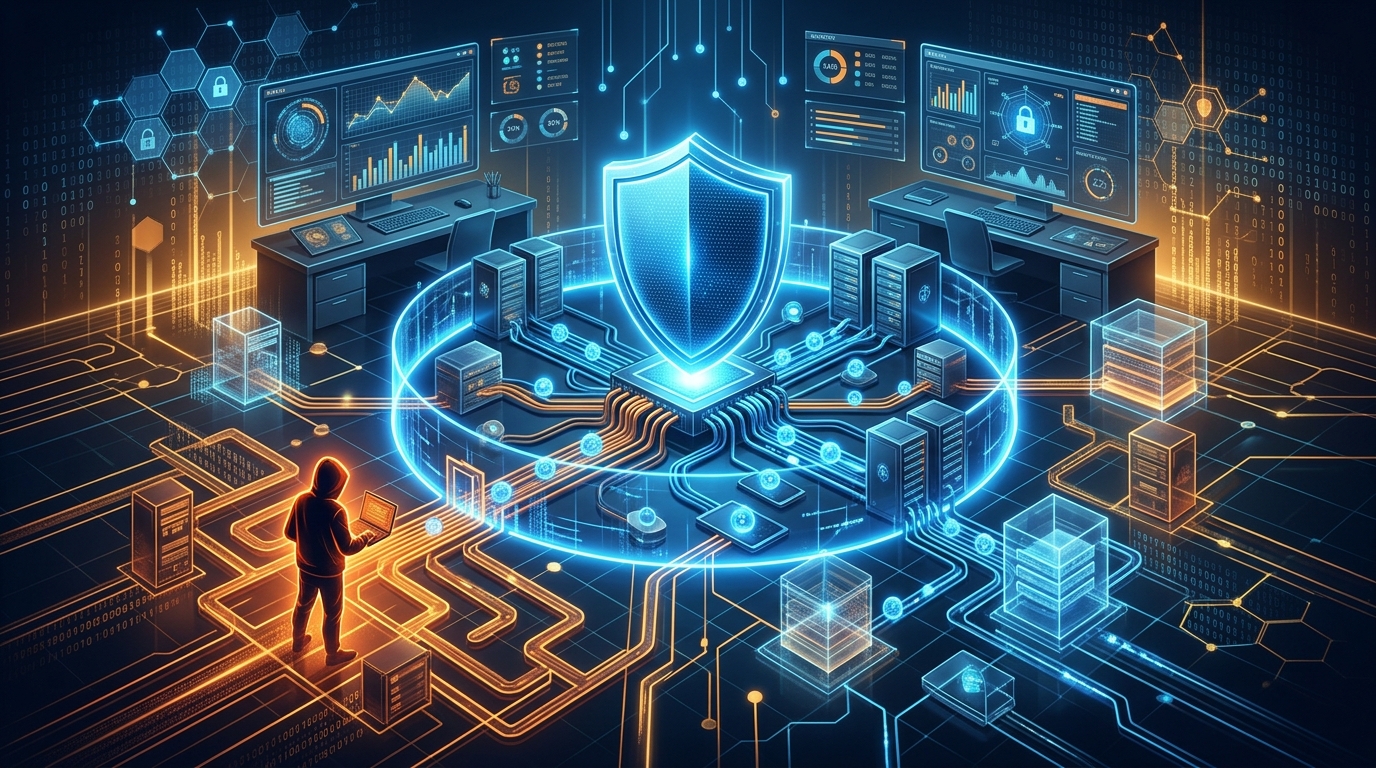
Dalam era digital yang semakin kompleks, keamanan jaringan menjadi tantangan utama bagi organisasi di seluruh dunia. Perubahan signifikan seperti adopsi cloud dan remote work telah mengubah perimeter jaringan tradisional, sehingga memerlukan pendekatan baru dalam mendeteksi dan merespons ancaman. Acalvio Indonesia menyediakan solusi deception technology yang berperan penting dalam arsitektur keamanan jaringan modern, khususnya untuk mendeteksi serangan post-breach dan lateral movement yang sulit diidentifikasi oleh kontrol keamanan tradisional.
Evolusi Keamanan Jaringan dan Kebutuhan Deteksi Post-Breach
Perkembangan teknologi cloud dan peningkatan kerja jarak jauh telah mengubah batasan fisik jaringan menjadi lebih dinamis dan kompleks. Model keamanan yang sebelumnya mengandalkan perimeter jaringan kini tidak lagi cukup efektif karena akses ke sistem dapat berasal dari berbagai lokasi dan perangkat. Kontrol pencegahan tradisional seperti firewall dan intrusion prevention system (IPS) memiliki keterbatasan dalam mengenali serangan yang menggunakan kredensial valid dan teknik living-off-the-land.
Dalam konteks ini, deteksi lateral movement menjadi sangat penting. Lateral movement adalah teknik yang digunakan penyerang untuk bergerak secara horizontal di dalam jaringan setelah berhasil masuk, mencari aset bernilai tinggi tanpa terdeteksi. Karena aktivitas ini seringkali tampak seperti aktivitas administratif biasa, pendekatan deteksi yang mengandalkan pola atau signature saja tidak memadai untuk mengidentifikasi ancaman tersebut secara efektif.
Selain itu, dengan semakin kompleksnya infrastruktur TI yang menggabungkan lingkungan on-premises dan cloud, serangan lateral movement dapat memanfaatkan berbagai jalur yang tidak selalu terpantau oleh sistem keamanan konvensional. Hal ini menuntut solusi deteksi yang mampu beradaptasi dengan berbagai skenario dan memberikan visibilitas menyeluruh terhadap aktivitas mencurigakan di seluruh jaringan. Deception technology menjadi kunci dalam memenuhi kebutuhan ini dengan menghadirkan lapisan deteksi yang proaktif dan sulit dielakkan oleh penyerang.
Untuk memberikan gambaran lebih konkret, serangan lateral movement sering kali menggunakan kredensial yang dicuri untuk mengakses server penting atau database sensitif tanpa memicu alarm pada sistem keamanan tradisional. Dengan deception technology, penyerang akan diarahkan ke decoy yang tampak seperti aset nyata, sehingga aktivitas mencurigakan dapat segera teridentifikasi dan dianalisis. Pendekatan ini tidak hanya meningkatkan efektivitas deteksi, tetapi juga mengurangi risiko false positive yang sering mengganggu operasi keamanan.
Posisi Deception Technology dalam Arsitektur Referensi Keamanan Jaringan
- Deception technology ditempatkan sebagai lapisan deteksi inti yang melengkapi kontrol pencegahan seperti firewall, IPS, dan network detection and response (NDR).
- Integrasi deception dengan kontrol akses dan sistem keamanan lainnya memungkinkan deteksi ancaman yang lebih akurat dan responsif terhadap aktivitas mencurigakan di dalam jaringan.
- Dalam model defense in depth, deception berfungsi sebagai lapisan deteksi yang fokus pada post-breach, mendukung prinsip Zero Trust dengan mengasumsikan bahwa pelanggaran sudah terjadi dan fokus pada deteksi aktif ancaman di dalam lingkungan.
Penempatan deception technology sebagai lapisan deteksi inti juga memberikan keuntungan dalam hal skalabilitas dan fleksibilitas. Karena deception beroperasi dengan memancing interaksi dari penyerang, teknologi ini dapat diterapkan di berbagai segmen jaringan, baik on-premises maupun cloud, tanpa bergantung pada pola serangan yang sudah dikenal. Hal ini memungkinkan organisasi untuk mendeteksi ancaman baru dan teknik serangan yang terus berkembang secara lebih efektif.
Selain itu, posisi deception sebagai lapisan deteksi inti mendukung pendekatan keamanan yang adaptif dan berkelanjutan. Dengan kemampuan untuk berintegrasi secara mulus ke dalam ekosistem keamanan yang sudah ada, deception technology dapat memperkuat sistem deteksi tanpa menambah kompleksitas operasional. Ini menjadi sangat penting di lingkungan TI modern yang terus berubah dan memerlukan respons cepat terhadap ancaman baru.
Mekanisme Deception di Tingkat Jaringan untuk Deteksi Lateral Movement
- Network decoys yang meniru server, workstation, dan perangkat IoT nyata digunakan untuk mengelabui penyerang dan memancing interaksi yang mencurigakan.
- HoneyPaths berfungsi sebagai jejak palsu yang mengarahkan penyerang ke decoys, sehingga aktivitas lateral movement dapat terdeteksi lebih awal.
- Deceptive network shares adalah repositori file palsu yang memicu alert segera saat diakses oleh penyerang, menandai adanya upaya eksplorasi jaringan yang tidak sah.
Selain fitur-fitur tersebut, deception technology juga dapat mengumpulkan data intelijen serangan secara real-time. Informasi ini sangat berguna untuk analisis forensik dan pengembangan strategi mitigasi yang lebih efektif. Dengan memanfaatkan data interaksi penyerang pada decoys dan honeypaths, tim keamanan dapat memahami pola perilaku musuh dan mengantisipasi langkah-langkah selanjutnya yang mungkin diambil.
Keunggulan Deception Technology Acalvio Indonesia dalam Deteksi Ancaman
Solusi deception technology dari Acalvio Indonesia telah menunjukkan hasil yang signifikan dalam uji independen. Teknologi ini mampu menghasilkan 100% true positive alert, memastikan bahwa setiap peringatan yang diberikan adalah ancaman nyata tanpa false positive yang mengganggu operasional keamanan.
Selain itu, dalam latihan simulasi serangan, teknologi ini berhasil menolak sekitar 80% tujuan penyerang yang menggunakan teknik otomatis dan berbasis kredensial, menunjukkan efektivitasnya dalam menghadang serangan lateral movement yang kompleks.
Fitur otomatisasi dan pembaruan aset deception memungkinkan lingkungan keamanan tetap dinamis dan adaptif terhadap perubahan infrastruktur, sehingga organisasi dapat mempertahankan tingkat deteksi yang tinggi tanpa perlu intervensi manual yang intensif.
Keunggulan lain dari solusi Acalvio Indonesia adalah kemampuannya untuk berintegrasi dengan sistem keamanan yang sudah ada, seperti Security Information and Event Management (SIEM) dan Security Orchestration, Automation, and Response (SOAR). Integrasi ini memperkuat proses korelasi data dan mempercepat respons terhadap insiden keamanan, sehingga mengurangi waktu deteksi dan mitigasi ancaman secara signifikan.
Implementasi Deception dalam Arsitektur Keamanan Jaringan di Indonesia
- Solusi Acalvio Indonesia diadaptasi untuk infrastruktur lokal yang menggabungkan kebutuhan on-premises dan cloud, memastikan kompatibilitas dengan berbagai konfigurasi jaringan di Indonesia.
- Kolaborasi dengan kontrol keamanan on-premises seperti firewall dan sistem cloud security mendukung pendekatan keamanan yang holistik dan berlapis.
- Manfaat utama bagi organisasi adalah pengurangan risiko serangan lateral yang sulit dideteksi, sehingga meningkatkan kesiapan dan ketahanan terhadap ancaman post-breach yang semakin canggih.
Implementasi deception technology dalam arsitektur keamanan jaringan menjadi elemen kunci untuk menghadapi tantangan keamanan modern. Dengan solusi yang disediakan oleh Acalvio Indonesia, organisasi dapat memperkuat deteksi ancaman dan mengurangi dampak serangan siber yang merugikan. Informasi lebih lanjut mengenai teknologi ini juga dapat ditemukan di situs resmi Acalvio.