Dalam era digital yang semakin maju, ancaman keamanan siber juga berkembang dengan cepat. Salah satu bentuk serangan yang kini menjadi perhatian adalah agentic hacking, yaitu serangan yang digerakkan oleh AI agent dengan kemampuan pengambilan keputusan berkelanjutan. Acalvio Indonesia menyediakan solusi yang mampu mendeteksi dan memutus rantai serangan tersebut melalui teknologi deception yang inovatif. Artikel ini akan menguraikan definisi agentic hacking, tahapan siklus serangan menurut MITRE ATT&CK, alasan sulitnya deteksi oleh sistem tradisional, serta bagaimana solusi dari Acalvio dapat membantu perusahaan menghadapi ancaman ini.
Definisi dan Karakteristik Agentic Hacking
Agentic hacking berbeda dengan otomatisasi tradisional yang biasanya menjalankan skrip tetap tanpa kemampuan adaptasi. AI agent dalam agentic hacking memiliki kemampuan untuk melakukan pengambilan keputusan secara berkelanjutan, sehingga dapat menyesuaikan strategi serangan berdasarkan hasil yang diperoleh secara real-time. Contohnya adalah kampanye spionase GTG-1002 yang terungkap pada November 2025, di mana AI menjalankan sebagian besar proses intrusi mulai dari reconnaissance, pengumpulan kredensial, hingga perpindahan lateral dengan sedikit intervensi manusia. Hal ini menunjukkan bagaimana agentic hacking menggabungkan berbagai teknik menjadi serangan adaptif yang berjalan dengan kecepatan mesin.
Perbedaan utama agentic hacking dengan otomatisasi tradisional terletak pada kemampuannya untuk terus-menerus mengevaluasi hasil setiap langkah serangan dan menyesuaikan tindakan berikutnya tanpa perlu intervensi manusia. Jika satu jalur serangan terhalang, AI agent dapat secara otomatis mencari alternatif lain yang lebih efektif. Kemampuan ini menjadikan agentic hacking sebagai ancaman yang jauh lebih dinamis dan sulit diprediksi dibandingkan serangan otomatis yang bersifat statis dan mengikuti skrip tetap.
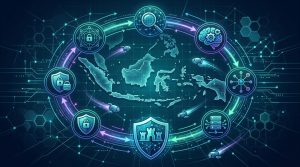
Tahapan Siklus Serangan Agentic Hacking Menurut MITRE ATT&CK
- Reconnaissance: AI agent memetakan lingkungan dan mengidentifikasi jalur serangan potensial.
- Credential Access: Mendapatkan identitas valid melalui teknik seperti credential stuffing dan phishing.
- Lateral Movement: Memperluas akses ke sistem bernilai lebih tinggi dengan bergerak secara lateral dalam jaringan.
- Privilege Escalation: Meningkatkan hak akses untuk menguasai sistem dan mencapai tujuan serangan.
- Peran 360 Deception: Teknologi ini menginterupsi setiap fase dengan menempatkan aset palsu dan mekanisme deteksi yang memancing interaksi agen berbahaya.
Setiap tahapan dalam siklus serangan agentic hacking ini saling terkait dan membentuk rantai serangan yang adaptif. Misalnya, selama fase reconnaissance, AI agent tidak hanya mengumpulkan informasi secara pasif tetapi juga menguji berbagai jalur akses untuk menemukan celah yang paling mudah dieksploitasi. Setelah mendapatkan kredensial yang valid, AI agent dapat dengan cepat melakukan lateral movement untuk menjangkau sistem dengan nilai lebih tinggi, yang kemudian diikuti dengan privilege escalation guna mendapatkan kontrol penuh.
Kecepatan dan kelincahan AI agent dalam menjalankan siklus ini membuat serangan dapat berlangsung dalam hitungan menit atau bahkan detik, jauh lebih cepat dibandingkan metode serangan tradisional yang memerlukan waktu berhari-hari atau berminggu-minggu. Oleh karena itu, pemahaman mendalam terhadap tahapan siklus ini sangat penting untuk merancang strategi deteksi dan mitigasi yang efektif.
Mengapa Agentic Hacking Sulit Dideteksi oleh Sistem Tradisional
Agentic hacking berjalan dengan kecepatan mesin dan sangat adaptif, sehingga serangan dapat berlangsung lebih cepat daripada kemampuan korelasi alert pada sistem tradisional seperti SIEM dan EDR. Selain itu, penggunaan kredensial valid membuat aktivitas berbahaya sulit dibedakan dari aktivitas pengguna normal oleh sistem manajemen identitas dan akses. Alert yang muncul sering terpisah-pisah dan sulit dikorelasikan secara real-time, sehingga memungkinkan serangan berlangsung tanpa terdeteksi dalam waktu yang cukup lama.
Selain itu, agentic hacking memanfaatkan teknik yang secara cermat meniru perilaku pengguna sah, sehingga mengelabui sistem keamanan yang bergantung pada pola perilaku atau anomali. Sistem tradisional yang mengandalkan aturan statis dan threshold tertentu sering kali gagal mengenali pola serangan yang terus berubah dan beradaptasi ini. Hal ini menimbulkan tantangan besar dalam mengidentifikasi dan merespons serangan secara cepat dan tepat.
Ketidakmampuan sistem tradisional dalam menghadapi agentic hacking juga disebabkan oleh fragmentasi data alert yang dihasilkan. Karena AI agent melakukan serangkaian tindakan yang saling berhubungan namun tersebar di berbagai titik dalam jaringan, alert yang muncul menjadi terpisah-pisah dan tidak memberikan gambaran utuh tentang serangan yang sedang berlangsung. Akibatnya, tim keamanan sering kali kesulitan mengkorelasikan informasi tersebut untuk mengambil tindakan yang efektif.
Solusi Deception Technology dari Acalvio Indonesia untuk Melawan Agentic Hacking
- Penempatan aset palsu: Acalvio menempatkan aset-aset palsu yang dirancang untuk memancing interaksi dari agen berbahaya, sehingga serangan dapat terdeteksi sejak dini.
- Deteksi melalui honeytokens dan HoneyPaths: Honeytokens yang ditempatkan di penyimpanan kredensial dan jalur akses yang tidak seharusnya disentuh memberikan sinyal kuat adanya aktivitas mencurigakan.
- Pengurangan risiko dengan lapisan pertahanan berlapis: Teknologi deception dari Acalvio membentuk lapisan pertahanan tambahan yang efektif menginterupsi rantai serangan agentic hacking sebelum mencapai sistem utama.
Teknologi deception yang diterapkan oleh Acalvio Indonesia tidak hanya berfungsi sebagai jebakan pasif, tetapi juga sebagai alat intelijen aktif yang memberikan wawasan mendalam tentang perilaku AI agent selama serangan. Dengan mengamati interaksi AI agent dengan aset palsu, sistem dapat mengidentifikasi teknik dan pola serangan yang digunakan, sehingga memungkinkan penyesuaian strategi pertahanan secara real-time.
Selain itu, integrasi solusi deception ini dengan sistem keamanan yang sudah ada seperti SIEM dan EDR memperkuat kemampuan deteksi dan respons. Data yang diperoleh dari interaksi dengan aset palsu dapat dikorelasikan dengan alert lain untuk membentuk gambaran lengkap tentang serangan, sehingga mempercepat proses investigasi dan mitigasi.
Solusi ini dapat diintegrasikan dengan berbagai kebutuhan sektor, termasuk sektor publik dan layanan keuangan, yang menghadapi ancaman serangan canggih. Informasi lebih lanjut mengenai solusi Acalvio untuk sektor tersebut dapat ditemukan di solusi sektor publik.
Manfaat Memahami Agentic Hacking bagi Keamanan Siber Perusahaan
Memahami agentic hacking membantu perusahaan meningkatkan kesiapan dalam menghadapi serangan yang digerakkan AI dengan strategi adaptif. Pengetahuan ini memperkuat strategi deteksi dan respons yang lebih efektif, serta mengoptimalkan penggunaan teknologi deception dalam arsitektur keamanan siber. Dengan pendekatan ini, perusahaan dapat mengurangi risiko kebocoran data dan gangguan operasional akibat serangan yang sulit dideteksi oleh sistem tradisional.
Selain itu, pemahaman mendalam tentang agentic hacking juga mendorong pengembangan kebijakan keamanan yang lebih proaktif dan berbasis risiko. Perusahaan dapat mengidentifikasi titik-titik lemah dalam infrastruktur TI mereka yang rentan terhadap serangan adaptif dan mengambil langkah-langkah mitigasi yang tepat sebelum serangan terjadi.
Dengan meningkatnya ancaman dari serangan yang digerakkan AI, investasi dalam teknologi keamanan yang mampu beradaptasi dan memberikan visibilitas tinggi terhadap aktivitas mencurigakan menjadi semakin penting. Solusi seperti yang disediakan oleh Acalvio Indonesia memungkinkan organisasi untuk tidak hanya bereaksi terhadap insiden, tetapi juga mengantisipasi dan menginterupsi serangan sebelum dampak serius terjadi.
Untuk informasi lebih detail mengenai agentic hacking dan solusi keamanan AI-powered identity security, kunjungi situs resmi Acalvio.